eIDAS 2.0: Wenn der digitale Ausweis zur Pflicht wird — EUDI-Wallet für KMU
Wer ein mittelgroßes Unternehmen in einem regulierten Sektor betreibt und denkt, die europäische Digitalidentität sei ein Thema für Großkonzerne, liegt falsch. Die Verordnung (EU) 2024/1183 (eIDAS 2.0) trat am 20. Mai 2024 in Kraft — und mit ihr eine Akzeptanzpflicht, die ab dem 31. Dezember 2027 Unternehmen in Banken, Energie, Telekommunikation und weiteren regulierten Sektoren trifft.
Was eIDAS 2.0 vorschreibt
eIDAS 2.0 überarbeitet die ursprüngliche eIDAS-Verordnung aus dem Jahr 2014 grundlegend. Das Herzstück der Novelle: die European Union Digital Identity Wallet (EUDI-Wallet), eine zertifizierte digitale Brieftasche, mit der Bürgerinnen und Bürger sich EU-weit gegenüber Behörden und Unternehmen identifizieren können.
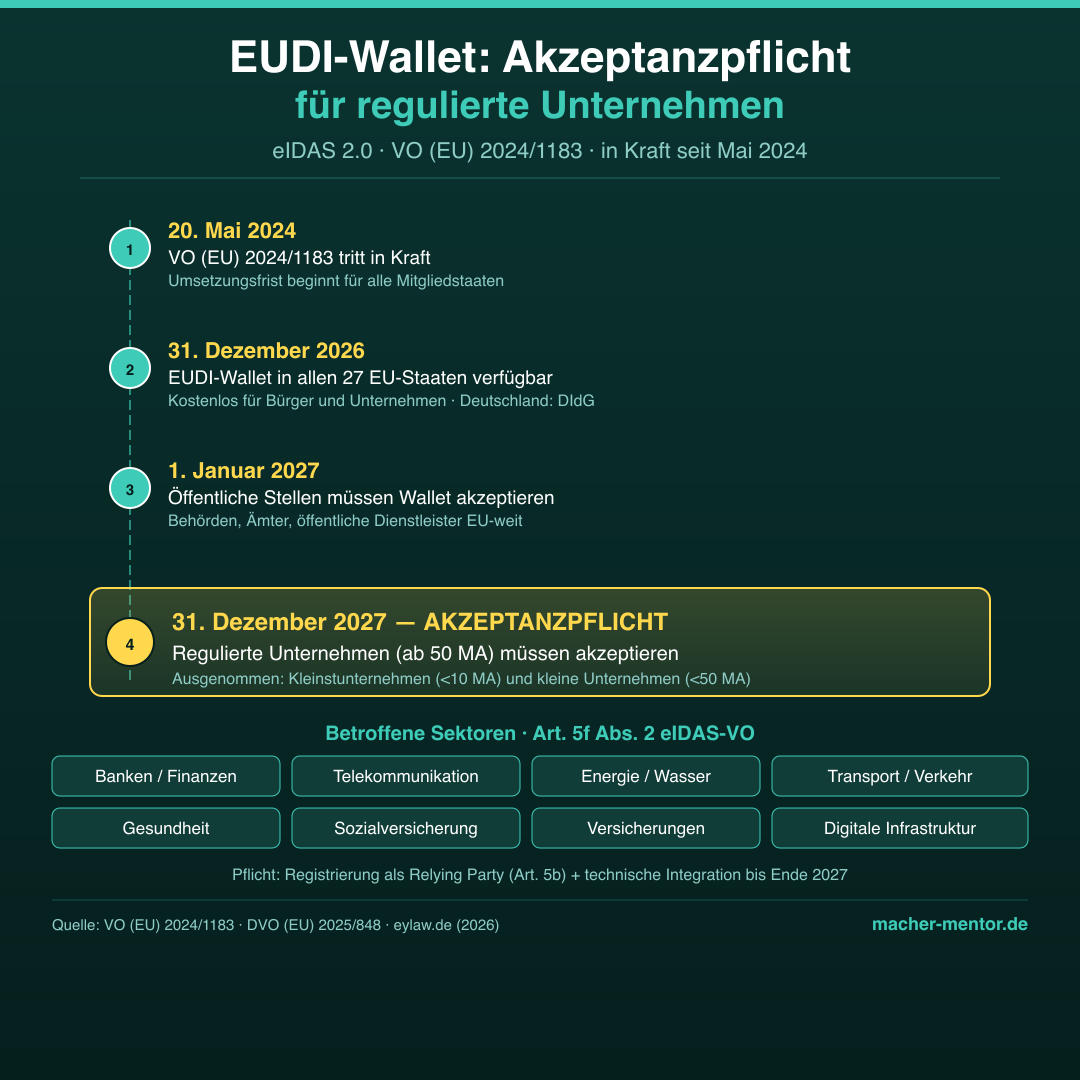
Die Verordnung schreibt einen verbindlichen Fahrplan vor:
- 31. Dezember 2026: Alle 27 EU-Mitgliedstaaten müssen mindestens eine kostenlose, zertifizierte EUDI-Wallet für ihre Bürger bereitstellen.
- 1. Januar 2027: Öffentliche Stellen müssen die Wallet als Identifizierungsmittel akzeptieren.
- 31. Dezember 2027: Regulierte private Unternehmen müssen die Wallet akzeptieren — das ist die Pflicht, die Unternehmen jetzt planen müssen.
Die Rechtsgrundlage für die Akzeptanzpflicht ist Art. 5f Abs. 2 VO (EU) 2024/1183. Ergänzt wird der Rahmen durch die Durchführungsverordnung (EU) 2025/848, die den Registrierungsrahmen für Relying Parties konkretisiert.
Wer ist betroffen?
Die Akzeptanzpflicht gilt für Unternehmen, bei denen Unions- oder nationales Recht bereits heute eine starke Online-Authentifizierung (Strong Customer Authentication, SCA) vorschreibt. Betroffen sind mittlere und große Unternehmen in folgenden Sektoren:
- Finanzdienstleistungen: Banken, Zahlungsdienstleister, Kreditgeber (PSD2-Pflicht zur SCA bereits vorhanden)
- Telekommunikation: Anbieter mit Identifizierungspflichten gegenüber Kunden
- Energie und Wasser: Energieversorger, Netzbetreiber
- Transport und Verkehr: Luft-, Schienen- und Straßenverkehrsunternehmen mit Identifizierungsobligation
- Gesundheit und Versicherungen: Gesundheitsdienstleister, Versicherer
- Sozialversicherung und Bildung: Einrichtungen mit gesetzlicher Identifizierungspflicht
- Digitale Infrastruktur: Clouddienstleister, Rechenzentren mit regulierten Zugangsanforderungen
Sehr große Online-Plattformen mit mehr als 45 Millionen EU-Nutzern unterliegen ebenfalls der Pflicht.
Wichtige Ausnahme: Kleinstunternehmen (bis 9 Mitarbeitende) und kleine Unternehmen (bis 49 Mitarbeitende) sind nach Art. 5f Abs. 2 ausdrücklich von der Akzeptanzpflicht befreit.
Was das konkret bedeutet
Unternehmen im Pflichtbereich müssen bis Ende 2027 drei Kernmaßnahmen umsetzen:
1. Registrierung als Relying Party
Nach Art. 5b VO (EU) 2024/1183 müssen betroffene Unternehmen sich in einem nationalen Register als "Relying Party" (RP) eintragen und nachweisen, welche Wallet-Daten sie für welchen Zweck abrufen. Die Registrierungsanforderungen legt die Durchführungs-VO (EU) 2025/848 fest.
2. Technische Integration
Der Login- oder KYC-Prozess muss so erweitert werden, dass Kunden sich optional per EUDI-Wallet identifizieren können. Technisch bedeutet das die Einbindung des EUDI-Wallet-Protokolls (OpenID4VP, ISO 18013-5 / mdoc) und das Einholen eines Wallet-Relying-Party-Zugangszertifikats.
Für mittelgroße Unternehmen ohne eigene IT-Abteilung bedeutet das: Systemarchitektur-Bewertung, Auswahl eines kompatiblen Identitätsdienstleisters, externe Zertifizierung und Mitarbeiterschulung.
3. Datensparsamkeit nach DSGVO
Unternehmen dürfen nur die Wallet-Attribute abfragen, die für den jeweiligen Dienst tatsächlich erforderlich sind. Die Wallet unterstützt "Selective Disclosure" — Nutzer können einzelne Attribute freigeben, ohne ihre gesamte Identität preiszugeben. Die DSGVO bleibt gemäß Art. 2 Abs. 4 VO (EU) 2024/1183 vollständig anwendbar.
Fair gesagt
Die EUDI-Wallet bringt echte Vorteile: Kunden müssen ihre Identität nicht mehr bei jedem Anbieter neu hochladen oder Dokumente einscannen. Langfristig sinken die KYC-Kosten für Unternehmen, weil verifizierte Wallet-Attribute staatlich gesichert und maschinenlesbar sind. Wer früh integriert, bietet ein reibungsloseres Nutzererlebnis als Wettbewerber, die noch auf manuelle Verfahren setzen.
Der eigentliche Haken
Deutschland hat das Digitale-Identitäten-Gesetz (DIdG) noch nicht verabschiedet. Das verlangsamt die Planung, weil nationale Registrierungsanforderungen und Zertifizierungsstellen noch nicht final feststehen. Wer auf die Verabschiedung des DIdG wartet, bevor er mit der technischen Planung beginnt, riskiert, Ende 2027 mit der Integration zu starten — statt sie abgeschlossen zu haben.
Die EU-Verordnung gilt als Verordnung direkt in allen Mitgliedstaaten. Die Pflicht steht. Der nationale Umsetzungsrahmen konkretisiert sie nur.
---
Melde dich für die Macher-Session an: macher-mentor.de
Häufige Fragen
Betrifft die EUDI-Wallet-Pflicht alle Unternehmen?+
Was müssen betroffene Unternehmen konkret umsetzen?+
Bis wann müssen EU-Mitgliedstaaten die EUDI-Wallet bereitstellen?+
Was ist der Unterschied zwischen eIDAS 1.0 und eIDAS 2.0?+
Ist das deutsche Digitale-Identitäten-Gesetz (DIdG) schon in Kraft?+
Du willst wissen, was das für deinen Betrieb bedeutet?
In der Macher-Session sprechen wir über genau solche Themen — konkret, ohne Theorie-Kurs.
Melde dich für die Macher-Session an- Verordnung (EU) 2024/1183 — eIDAS 2.0 (EUR-Lex)
- Durchführungsverordnung (EU) 2025/848 — Registrierungsrahmen (EUR-Lex)
- eylaw.de — eIDAS 2.0 und EUDI-Wallet: rechtliche Relevanz für Unternehmen (2026)
- LLR Rechtsanwälte — Digitale Identität wird Pflichtprogramm
- authada.de — Wallet-Pflicht: Was betroffene Unternehmen wissen sollten
Hinweis: Allgemeine Einordnung, keine Rechtsberatung im Einzelfall. Stand: 20. September 2026.