KRITIS-Dachgesetz 2026: Physische Resilienz für Betreiber kritischer Infrastruktur — was KMU wissen müssen
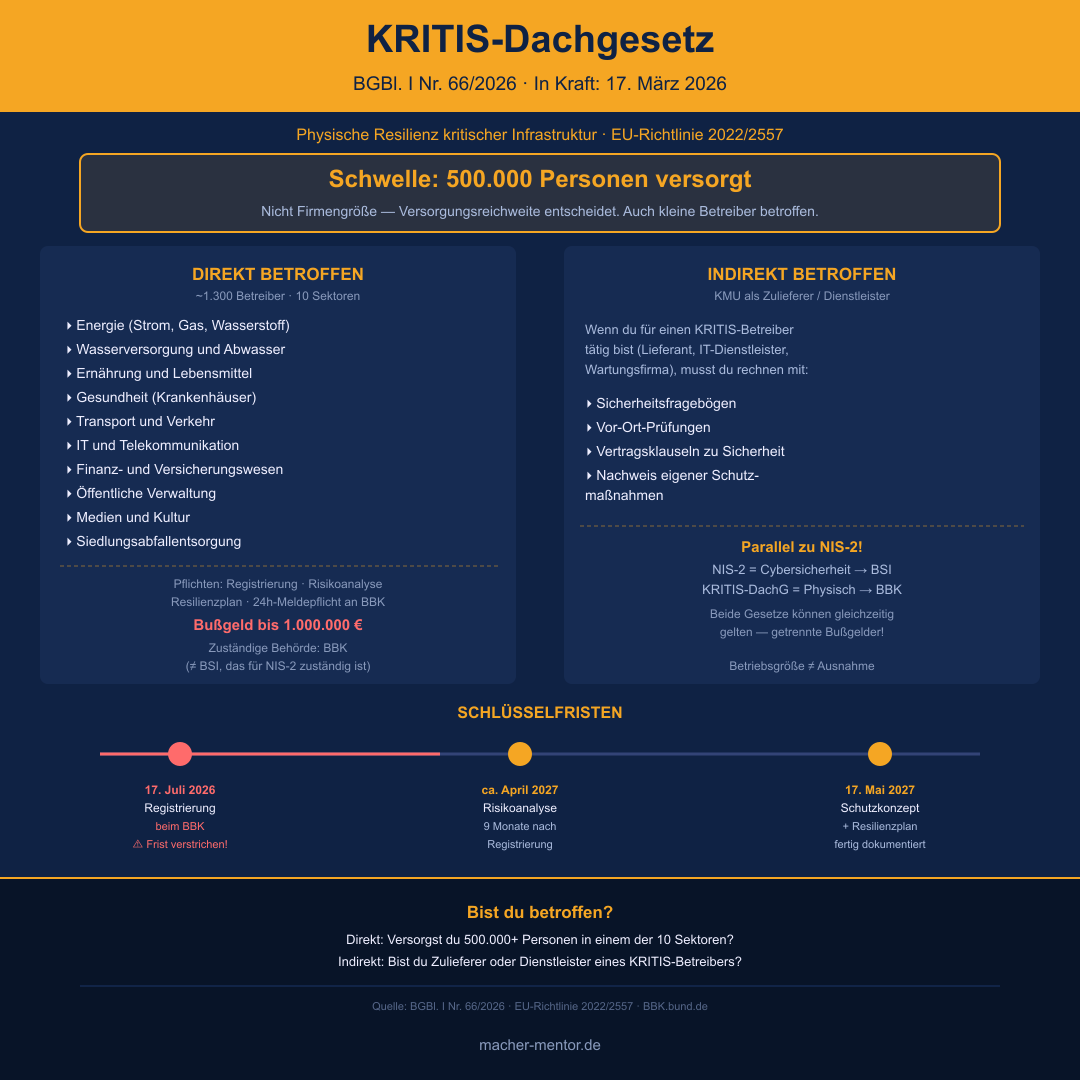
Das KRITIS-Dachgesetz ist seit dem 17. März 2026 in Kraft (BGBl. I Nr. 66/2026). Es setzt die EU-Richtlinie 2022/2557 (CER, Critical Entities Resilience Directive) in deutsches Recht um und schafft erstmals ein sektorübergreifendes gesetzliches Rahmenwerk für die physische Resilienz kritischer Infrastruktur in Deutschland.
Was das Gesetz regelt
Cybersicherheit bleibt Aufgabe von NIS-2, das KRITIS-Dachgesetz regelt sie nicht. Es regelt die physische Absicherung kritischer Anlagen gegen alle Bedrohungsformen: Naturkatastrophen, technische Ausfälle, menschliches Versagen und vorsätzliche Sabotage. Zuständig ist das BBK (Bundesamt für Bevölkerungsschutz und Katastrophenhilfe). Das BSI ist es nicht.
Das Gesetz verpflichtet Betreiber zur Risikoanalyse, zu Resilienzplänen, zu physischen Schutzmaßnahmen und dazu, erhebliche Sicherheitsvorfälle binnen 24 Stunden zu melden. Es ergänzt NIS-2, ersetzt es aber nicht.
Wer direkt betroffen ist
Das Gesetz gilt für Betreiber in zehn Sektoren: Energie (Strom, Gas, Wasserstoff, Erdöl), Wasserversorgung und Abwasser, Ernährung und Lebensmittel, IT und Telekommunikation, Gesundheit, Finanz- und Versicherungswesen, Transport und Verkehr, öffentliche Verwaltung, Medien und Kultur sowie Siedlungsabfallentsorgung.
Es kommt auf die Versorgungsreichweite an. Wer 500.000 oder mehr Personen versorgt, fällt unter das Gesetz. Die Betriebsgröße, also Mitarbeiterzahl oder Umsatz, spielt keine Rolle. Bundesweit werden schätzungsweise 1.300 Betreiber direkt erfasst. Erreicht ein kleines Wasserwerk, eine Lokalklinik oder ein regionaler Lebensmittelverteiler die Versorgungsschwelle, ist auch er direkt betroffen.
Registrierung bis 17. Juli 2026 und die Folgefristen
Betroffene Betreiber mussten sich bis zum 17. Juli 2026 beim BBK registrieren. Diese Frist ist bereits verstrichen. Wer die Registrierung versäumt hat, sollte sie unverzüglich nachholen, um Bußgelder zu vermeiden.
Nach der Registrierung laufen gestaffelte Folgefristen:
- Risikoanalyse nach dem All-Hazards-Ansatz: innerhalb von 9 Monaten (ca. April 2027)
- Resilienzplan mit technischen und organisatorischen Maßnahmen: innerhalb von 10 Monaten
- Schutzkonzept-Dokumentation nach Stand der Technik: bis zum 17. Mai 2027
- Laufende Meldepflicht: erhebliche Sicherheitsvorfälle innerhalb von 24 Stunden an das BBK
Die KRITIS-Verordnung, die genaue Schwellenwerte für einzelne Sektoren festlegt, war im September 2026 noch in der Konsultationsphase. Betreiber sollten verfolgen, wann die finale Verordnung veröffentlicht wird.
Bußgelder
Verstöße gegen das KRITIS-Dachgesetz werden mit empfindlichen Geldbußen geahndet. Die Spanne reicht von 100.000 € bei fehlender Registrierung oder verweigertem Zugang bei Prüfungen über 500.000 € bei fehlenden Audit-Ergebnissen bis zu 1.000.000 € bei Behinderung von BBK-Anordnungen.
KMU als Zulieferer: indirekte Betroffenheit
Die meisten kleinen und mittleren Unternehmen liegen unter der 500.000-Personen-Schwelle und fallen nicht direkt in den Anwendungsbereich. Ignorieren können sie das Gesetz trotzdem nicht.
KRITIS-Betreiber sind gesetzlich verpflichtet, ihre Lieferketten abzusichern. KMU, die als Zulieferer, IT-Dienstleister oder Wartungsunternehmen für einen Energieversorger, ein Krankenhaus oder einen Lebensmittelproduzenten arbeiten, können deshalb Sicherheitsfragebögen, Vertragsklauseln zu Schutzstandards und Vor-Ort-Prüfungen bekommen, unabhängig von ihrer eigenen Betriebsgröße. Wer als Dienstleister für KRITIS-Betreiber tätig ist, sollte eigene Sicherheitsnachweise und Dokumentationen vorbereiten.
KRITIS-Dachgesetz und NIS-2 im Parallelbetrieb
Beide Gesetze ergänzen sich und können gleichzeitig gelten. Wer in einem kritischen Sektor tätig ist, hat unter Umständen Pflichten gegenüber zwei Behörden: dem BBK für physische Resilienz und dem BSI für Cybersicherheit nach NIS-2. Meldepflichten und Bußgeldregime sind vollständig getrennt.
Registrierungsstatus prüfen, Sicherheitsanfragen vorbereiten
Betreiber, die in einem der zehn Sektoren die 500.000-Personen-Schwelle erreichen, sollten ihren Registrierungsstatus beim BBK prüfen und fehlende Schritte unverzüglich nachholen. Zulieferer und Dienstleister von KRITIS-Betreibern sollten sich auf eingehende Sicherheitsanfragen vorbereiten und ihre eigenen Schutzmaßnahmen dokumentieren.
Melde dich für die Macher-Session an: macher-mentor.de
Häufige Fragen
Wer fällt unter das KRITIS-Dachgesetz?+
Was ist der Unterschied zwischen KRITIS-Dachgesetz und NIS-2?+
Welche Fristen gelten nach dem KRITIS-Dachgesetz?+
Welche Bußgelder drohen bei Verstößen gegen das KRITIS-Dachgesetz?+
Sind KMU als Zulieferer eines KRITIS-Betreibers betroffen?+
Du willst wissen, was das für deinen Betrieb bedeutet?
In der Macher-Session sprechen wir über genau solche Themen — konkret, ohne Theorie-Kurs.
Melde dich für die Macher-Session an- BGBl. I Nr. 66/2026 — KRITIS-Dachgesetz (amtlicher Text)
- EU-Richtlinie 2022/2557 (CER-Richtlinie) — EUR-Lex Amtsblatt
- BBK — Bundesamt für Bevölkerungsschutz und Katastrophenhilfe
Hinweis: Allgemeine Einordnung, keine Rechtsberatung im Einzelfall. Stand: 4. September 2026.